NIS-2 für Führungskräfte 2026/2027: Leitungspflichten erfüllen, Haftungsrisiken steuern
Ein Tag NIS-2 für Führungskräfte in Österreich, drei Werkzeuge für deine Leitungsverantwortung.
Dein Praxisseminar zu NIS-2 für Führungskräfte: die Pflichten der Leitungsorgane nach dem NISG 2026 zu Risikomanagement, Meldepflichten, Lieferkette und Krisenfestigkeit. Du nimmst drei Werkzeuge mit: NIS-2 Risk Assessment, Melde- und Eskalationsplan und IT-Sicherheitsstrategie.
NIS-2 für Führungskräfte: ein Seminartag, drei Themenblöcke
Der Tag folgt diesen drei Blöcken. Nach jedem Block gibt es eine Feedback-Runde mit Zeit für deine Fragen.
01
Leitungspflichten und Risikomanagement: NIS-2 für Führungskräfte
Klären, ob und wie das NISG 2026 deine Einrichtung trifft, und die Pflichten der Leitungsorgane organisieren.
Werkzeug: das NIS-2 Risk Assessment.
Betroffenheit prüfen: wesentliche und wichtige Einrichtungen nach § 24 NISG 2026 und den Anlagen 1 und 2
Registrierung bei der Cybersicherheitsbehörde nach § 29 NISG 2026 und Pflege der Angaben
Sicherstellen und überwachen: was § 31 NISG 2026 von den Leitungsorganen verlangt
Haftung gegenüber der Gesellschaft nach § 84 AktG und § 25 GmbHG im Zusammenspiel mit § 31 NISG 2026
Die Maßnahmenbereiche nach § 32 NISG 2026 im Überblick
Verhältnismäßigkeit: Maßnahmen nach Risikoexposition, Größe und Umsetzungskosten bemessen
Umsetzung dokumentieren und per Selbstdeklaration nachweisen (§ 33 Abs 1 NISG 2026)
Aufgaben delegieren, Verantwortung behalten: Rollen von CISO, Compliance und IT
02
Sicherheitsvorfälle melden und die Lieferkette absichern
Vorfälle fristgerecht melden und Risiken bei Dienstleistern und Zulieferern steuern – angewendet an einem Praxisfall.
Werkzeug: der Melde- und Eskalationsplan.
Erheblichen Sicherheitsvorfall erkennen und intern bewerten
Meldestufen an das CSIRT nach § 34 NISG 2026 mit Inhalten und Zuständigkeiten je Stufe
Andauernde Vorfälle: Zwischen- und Fortschrittsbericht
Parallele Meldewege abstimmen: Datenschutzbehörde nach Art 33 DSGVO, für Hersteller Art 14 Cyber Resilience Act
Sicherheit der Lieferkette: kritische IT-Dienstleister und Zulieferer identifizieren
Sicherheitsanforderungen, Meldepflichten und Prüfrechte vertraglich verankern
Wirksamkeit der Maßnahmen bewerten: Audits, Penetrationstests und Schwachstellenmanagement
Zulieferer ohne eigene NIS-2-Pflicht: Anforderungen von Kunden einordnen
03
Resilienz, Business Continuity und Sicherheitsstrategie
Den Betrieb im Krisenfall aufrechterhalten und Informationssicherheit als Führungsaufgabe steuern.
Werkzeug: die IT-Sicherheitsstrategie.
Business Continuity Management nach ISO 22301 in das Managementsystem integrieren
Backup, Wiederherstellung und Krisenmanagement als Maßnahmenbereich nach § 32 NISG 2026
Cyberkrisen- und Notfallübungen planen und auswerten
Krisenstab und Kommunikation mit Behörden, Kunden und Öffentlichkeit
Kennzahlen und Berichtswege für die Überwachung durch die Geschäftsleitung
Schulungen für Leitungsorgane und Beschäftigte nach § 31 Abs 2 NISG 2026 planen
Schnittstellen zum RKEG für kritische Einrichtungen
Standards einordnen: ISO/IEC 27001, Österreichisches Informationssicherheitshandbuch und branchenspezifische Sicherheitsstandards
Für wen
Für Führungskräfte, die Informationssicherheit nach NIS-2 verantworten, ohne selbst IT-Spezialist:in zu sein – und für die Fachfunktionen, die ihnen zuarbeiten.
Was mitbringen
Keine Vorkenntnisse nötig. Hilfreich sind Organigramm, Dienstleisterübersicht und vorhandene Sicherheitsrichtlinien – damit arbeitest du in den Praxisfällen am eigenen Stand.
Aktueller Stand
Jeder Termin arbeitet mit dem am Seminartag geltenden Stand – NISG 2026, europäische Durchführungsrechtsakte und Verordnungen der Cybersicherheitsbehörde werden laufend fortgeschrieben. Die Live-Runde ist gemeinsam mit Teilnehmenden aus Deutschland: EU-Recht wie NIS-2-Richtlinie, DORA und Cyber Resilience Act gilt in beiden Ländern, die nationalen Regeln zu NIS-2 für Führungskräfte behandeln wir nach österreichischem Recht, also nach dem NISG 2026.
NIS-2 für Führungskräfte: was sich für Leitung und Informationssicherheit konkret ändert.
Sieben relevante Änderungen zu NIS-2 für Führungskräfte, für Leitung, Meldewesen und Lieferkette – im Seminar in den drei Blöcken eingeordnet, mit klarer Trennung von bisheriger und neuer Regelung.
Bisherige und neue Regelung im Vergleich
Bisherige Regelung
Neue Regelung
Pflichten der Leitungsorgane (§ 31 NISG 2026)Das NISG 2018 richtete die Sicherheitsvorkehrungen nach § 17 an die Betreiber wesentlicher Dienste, nicht an deren Leitung. Die Verantwortung der Geschäftsleitung ergab sich allein aus dem Gesellschaftsrecht, etwa § 84 AktG und § 25 GmbHG.
Seit 01.10.2026Leitungsorgane wesentlicher und wichtiger Einrichtungen sind dafür verantwortlich, die Risikomanagementmaßnahmen nach § 32 NISG 2026 sicherzustellen und ihre Umsetzung zu überwachen (§ 31 NISG 2026). Die Einrichtung hat Cybersicherheitsschulungen für die Leitungsorgane und für die Beschäftigten vorzusehen (§ 31 Abs 2 NISG 2026). Für Schäden der Gesellschaft haften Leitungsorgane weiterhin nach Gesellschaftsrecht, etwa nach § 84 AktG und § 25 GmbHG.
Risikomanagementmaßnahmen (§ 32 NISG 2026)Vor allem Betreiber wesentlicher Dienste mussten nach § 17 Abs 1 NISG 2018 geeignete und verhältnismäßige technische und organisatorische Sicherheitsvorkehrungen treffen und diese mindestens alle drei Jahre nachweisen (§ 17 Abs 3 NISG 2018).
Seit 01.10.2026 · Selbstdeklaration binnen zwölf MonatenWesentliche und wichtige Einrichtungen ergreifen geeignete und verhältnismäßige Maßnahmen nach dem Stand der Technik, darunter Bewältigung von Sicherheitsvorfällen, Notfall- und Krisenmanagement, Sicherheit der Lieferkette und Schulungen (§ 32 NISG 2026). Binnen zwölf Monaten nach Eintritt der Registrierungspflicht übermittelst du der Cybersicherheitsbehörde eine Selbstdeklaration (§ 33 Abs 1 NISG 2026). Einen externen Umsetzungsnachweis darf die Behörde frühestens zwei Jahre nach Inkrafttreten verlangen (§ 33 Abs 2 NISG 2026).
Meldepflichten (§ 34 NISG 2026)Betreiber wesentlicher Dienste meldeten Sicherheitsvorfälle nach § 19 NISG 2018 unverzüglich an das zuständige Computer-Notfallteam, ohne gestufte Fristen.
Seit 01.10.2026Erhebliche Cybersicherheitsvorfälle meldest du dem zuständigen sektorspezifischen CSIRT, sonst dem nationalen CSIRT, in Stufen: Frühwarnung spätestens nach 24 Stunden, Meldung mit erster Bewertung spätestens nach 72 Stunden, auf Ersuchen Zwischenberichte und spätestens einen Monat nach der 72-Stunden-Meldung der Abschlussbericht (§ 34 Abs 1 und 2 NISG 2026). Dauert der Vorfall dann noch an, legst du zunächst einen Fortschrittsbericht vor. Die Empfänger deiner Dienste unterrichtest du unverzüglich (§ 34 Abs 3 NISG 2026).
Registrierung (§ 29 NISG 2026)Eine Registrierung sah das NISG 2018 nicht vor; Betreiber wesentlicher Dienste wurden mit Bescheid ermittelt und benannten eine Kontaktstelle (§ 16 NISG 2018).
Seit 01.10.2026 · Frist drei MonateWesentliche und wichtige Einrichtungen prüfen ihre Einstufung selbst und registrieren sich elektronisch bei der Cybersicherheitsbehörde (§ 29 NISG 2026). Die Erstregistrierung hat binnen drei Monaten ab Inkrafttreten zu erfolgen (§ 29 Abs 3 NISG 2026); wer erst später erfasst wird, registriert sich binnen drei Monaten ab Erfüllung der Voraussetzungen. Änderungen gibst du der Behörde fristgerecht bekannt (§ 29 Abs 4 NISG 2026).
Verwaltungsstrafen (§ 45 NISG 2026)Nach § 26 NISG 2018 drohten bei Verstößen gegen Nachweis- und Meldepflichten Geldstrafen bis 50.000 €, im Wiederholungsfall bis 100.000 €.
Seit 01.10.2026Fehlende Schulungen für Leitungsorgane und Beschäftigte, nicht umgesetzte Risikomanagementmaßnahmen und Verstöße gegen die Meldepflichten können bei wesentlichen Einrichtungen mit bis zu 10 Mio € oder 2 % des weltweiten Vorjahresumsatzes, bei wichtigen Einrichtungen mit bis zu 7 Mio € oder 1,4 % bestraft werden, je nachdem, welcher Betrag höher ist (§ 45 Abs 1 bis 3 NISG 2026). Eine nicht fristgerechte Registrierung kann mit bis zu 50.000 €, im Wiederholungsfall mit bis zu 100.000 € bestraft werden (§ 45 Abs 4 NISG 2026). Zuständig sind die Bezirksverwaltungsbehörden; strafbar ist auch das Unternehmen, wenn Leitungspersonen den Verstoß begangen oder durch mangelnde Aufsicht ermöglicht haben.
Cyber Resilience Act: Meldepflichten für HerstellerFür Hersteller von Produkten mit digitalen Elementen gab es keine EU-weit einheitliche Pflicht, ausgenutzte Schwachstellen oder schwerwiegende Sicherheitsvorfälle bei ihren Produkten zu melden.
Seit 11.09.2026Hersteller melden aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle bei ihren Produkten über die zentrale Meldeplattform: Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden (Art 14 iVm Art 71 Abs 2 VO (EU) 2024/2847). Die übrigen Anforderungen der Verordnung gelten ab 11.12.2027. Relevant für Einrichtungen, die selbst vernetzte Produkte herstellen.
RKEG: physische ResilienzFür die physische Resilienz kritischer Einrichtungen gab es kein eigenes Bundesgesetz; das NISG 2018 erfasste allein die Sicherheit von Netz- und Informationssystemen.
BGBl I Nr 60/2025 · Pflichten ab ErmittlungDas Resilienz kritischer Einrichtungen-Gesetz (RKEG, BGBl I Nr 60/2025) setzt die RL (EU) 2022/2557 um. Kritische Einrichtungen werden nach § 11 RKEG ermittelt und sind dann zu Risikoanalyse und Resilienzmaßnahmen verpflichtet (§§ 14, 15 RKEG). Als kritisch ermittelte Einrichtungen gelten nach dem NISG 2026 unabhängig von ihrer Größe als wesentliche Einrichtungen.
Dein Praxistransfer: Prüfe Einstufung und Registrierung deiner Einrichtung, lass dir die Umsetzung der Maßnahmen nach § 32 NISG 2026 regelmäßig berichten und lege fest, wer im Vorfall innerhalb von 24 Stunden über die Frühwarnung an das CSIRT entscheidet.
Praxiswerkstatt
NIS-2 für Führungskräfte: Wie entscheidest du, wenn der Standardfall endet?
Drei Fälle aus der Leitungspraxis ziehen sich durch den Seminartag. An ihnen erarbeitest du Risk Assessment, Melde- und Eskalationsplan und IT-Sicherheitsstrategie.
Fall 01 · Leitungspflicht
Die Geschäftsführung will NIS-2 an die IT abgeben.
Der Beschlussentwurf lautet: Die IT-Leitung verantwortet alle Maßnahmen nach § 32 NISG 2026. Ein Bericht an die Geschäftsführung ist nicht vorgesehen, das letzte Risk Assessment ist zwei Jahre alt.
Deine Aufgabe: Trenne, was die Geschäftsführung delegieren darf, von der Überwachung, die bei ihr bleibt – und erstelle daraus dein Risk Assessment mit Prioritäten, Verantwortlichen und Berichtsrhythmus.
Fall 02 · Meldepflicht
Freitag, 18 Uhr: Der IT-Dienstleister meldet Ransomware.
Dein Dienstleister für Fernwartung ist verschlüsselt. Ob eure Systeme betroffen sind, ist unklar – die Rufbereitschaft fragt, ob das CSIRT eine Frühwarnung erhalten muss.
Deine Aufgabe: Entscheide unter Unsicherheit, ob ein erheblicher Sicherheitsvorfall vorliegt, wer bis wann meldet und welche weiteren Meldewege laufen – und halte das in deinem Melde- und Eskalationsplan fest.
Fall 03 · Resilienz
Das Notfallhandbuch wurde nie geübt.
Wiederanlaufzeiten stehen im Handbuch, getestet wurden sie nie. Für die geplante Übung fehlt Budget, der Aufsichtsrat fragt nach dem Stand.
Deine Aufgabe: Leite aus ISO 22301 einen Übungsplan ab, priorisiere das Budget und verankere beides mit Kennzahlen für den Bericht an die Geschäftsleitung in deiner IT-Sicherheitsstrategie.
Dein Ergebnis
Was du bei NIS-2 für Führungskräfte an einem Tag erreichst
01Risk Assessment
Du bewertest den Umsetzungsstand in den Maßnahmenbereichen nach § 32 NISG 2026 und priorisierst offene Punkte mit Verantwortlichen und Terminen.
02Meldeplan
Du legst fest, wer einen Vorfall bewertet, wer meldet und wer vertritt – auch außerhalb der Bürozeiten.
03Sicherheitsstrategie
Du verbindest Maßnahmen, Übungen und Budget zu einer Strategie, die die Geschäftsleitung beschließen und nachhalten kann.
04Überwachung
Du richtest einen Berichtsrhythmus ein, mit dem die Geschäftsleitung die Umsetzung nachweisbar überwacht.
05Lieferkette
Du kennst deine kritischen Dienstleister und weißt, welche Sicherheits- und Meldepflichten in ihre Verträge gehören.
06Nachweis
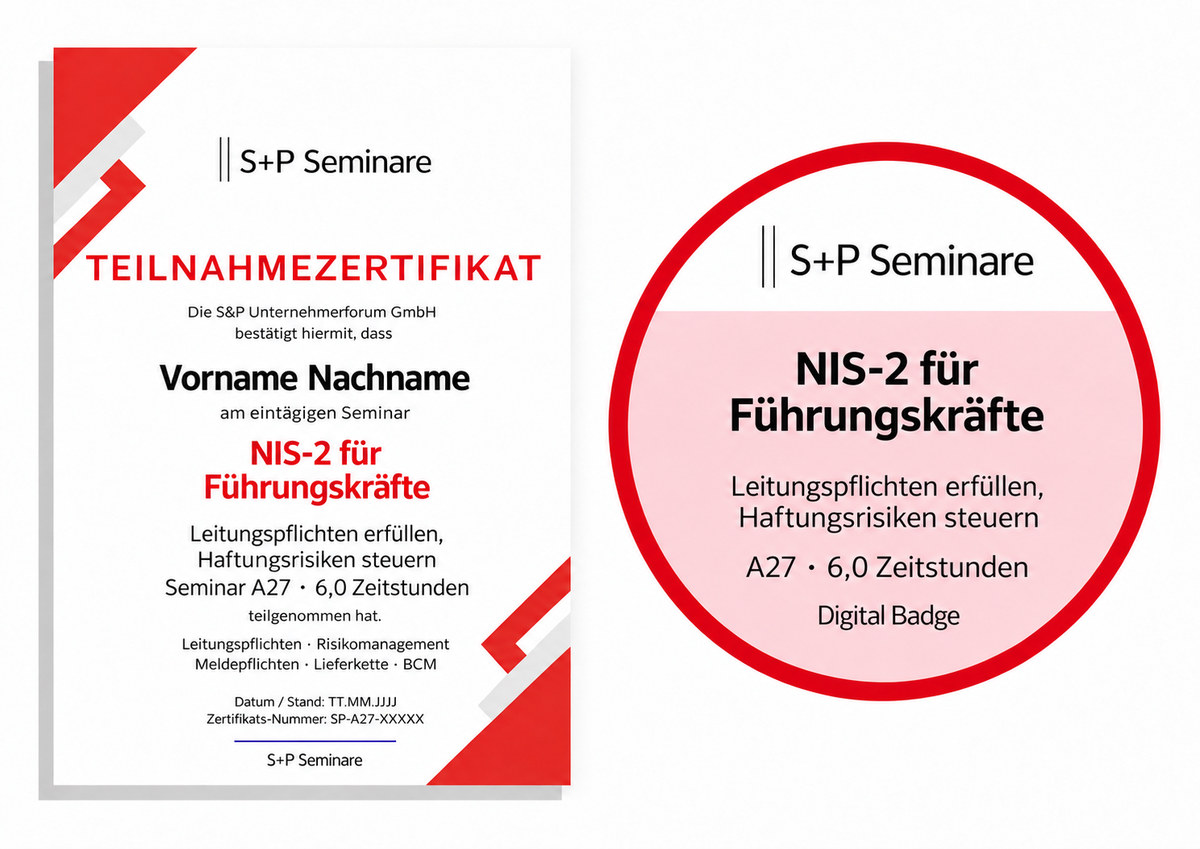
Du erhältst das S+P Teilnahmezertifikat NIS-2 für Führungskräfte mit dokumentierten Inhalten und 6,0 Zeitstunden sowie das Digital Badge.
Selbsteinschätzung
NIS-2 für Führungskräfte: Wie belastbar ist deine Umsetzung heute?
Sechs Fragen aus der Praxis.
Wähle je Frage deine Antwort – unter jeder Frage erscheint die Einordnung, die Ampel zeigt dir deinen Zwischenstand.
Im Seminarpreis enthalten
Direkt anwenden. Aktuell bleiben.
Dein Seminar wirkt über den Veranstaltungstag hinaus:
mit der S+P Tool Box für deine NIS-2-Umsetzung und
S+P C.O.R.E. für regelmäßige Updates zu den Themen,
die Leitung und Informationssicherheit im Jahresverlauf treffen.
S+PTool Box
Risk Assessment
Meldeplan
IT-Strategie
Leitfaden
Vom Seminarwissen zur praktischen Anwendung.
01 · Direkt anwenden
S+P Tool Box
Dein Werkzeugkasten für die NIS-2-Umsetzung.
Nutze die Seminarinhalte direkt in deinem Arbeitsalltag.
Die Tool Box ist ohne Aufpreis im Seminarpreis enthalten
und enthält deine drei Werkzeuge aus dem NIS-2-Toolkit
sowie Leitfaden, Vorträge und Fallstudien.
NIS-2 Risk Assessment:
Bewertungsraster für die Maßnahmenbereiche nach
§ 32 NISG 2026 mit Reifegrad, Priorität, Verantwortlichen
und Termin.
Melde- und Eskalationsplan:
Leitfaden für Bewertung, Fristen und Inhalte der Meldungen
nach § 34 NISG 2026 – mit Rollen, Vertretung und Kontaktliste.
IT-Sicherheitsstrategie:
Vorlage für Ziele, Maßnahmen, Übungsplan nach
ISO 22301 und Kennzahlen für den Bericht
an die Geschäftsleitung.
Update-Leitfaden, Vorträge und Case Studies:
NIS-2-Änderungen kompakt, Vorträge als PDF sowie die
Fallstudien „Wesentliche Einrichtungen“,
„Wichtige Einrichtungen“ und „Zeta“.
Dein Vorteil
Du beginnst mit konkreten Arbeitshilfen und passt sie
an deine Einrichtung, deine Dienstleister und
deine Freigabeprozesse an.
Dein Update. Dein Austausch. Dein nächster Impuls.
Bedrohungslage, Regulierung und Aufsichtspraxis ändern sich
laufend. Mit S+P C.O.R.E. ordnest du aktuelle Entwicklungen
ein und diskutierst praktische Umsetzungsfragen mit
Fachverantwortlichen und Experten.
Mit deiner Buchung bist du unbefristet und kostenfrei dabei – mit einem
Update pro Quartal.
Q1 · Einstufung:
Registrierungsangaben prüfen und Änderungen
in Sektor, Größe oder Diensten nachhalten.
Q2 · Meldewesen:
Erfahrungen aus der Meldepraxis und Rückmeldungen
von CSIRT und Cybersicherheitsbehörde einordnen.
Q3 · Lieferkette:
Dienstleisterverträge und Kundenanforderungen
an Zulieferer abgleichen.
Q4 · Leitung:
Schulung und Bericht der Geschäftsleitung
vor der Jahresplanung vorbereiten.
Dein Vorteil
Du bleibst auch nach dem Seminar mit aktuellen
NIS-2-Themen und dem S+P Expertennetzwerk verbunden.
Bei jeder Buchung enthalten: unbefristet und kostenfrei, ein Update pro Quartal.
Zu jedem Update-Event meldest du dich kurz an – so können wir das Update
auf Teilnehmerzahl und Branchen abstimmen.
C
ComplianceAnforderungen in die Praxis übertragen.
O
OptimizationProzesse und Strukturen weiterentwickeln.
R
RegulatoryRegulatorische Entwicklungen einordnen.
E
ExchangeErfahrungen teilen und Fragen diskutieren.
S+P Certified
S+P Teilnahmezertifikat NIS-2 für Führungskräfte
Mit der Teilnahme an A27 NIS-2 für Führungskräfte erhältst du das S+P Teilnahmezertifikat und das Digital Badge des Seminars, keinen Lehrgangsabschluss.
Zeig, was in dir steckt.
Nach dem Seminartag bekommst du deinen Nachweis digital – dort einsetzbar, wo er gesehen wird: im LinkedIn-Profil, im Lebenslauf und gegenüber Aufsichtsgremien und Auftraggebern.
S+P Teilnahmezertifikat mit Inhalt, Umfang und Stand
Digital Badge für Profil, Lebenslauf und Personalakte
6,0 Zeitstunden als Fortbildungsnachweis ausgewiesen
Leitungspflichten nach § 31 NISG 2026, Risikomanagementmaßnahmen nach § 32 NISG 2026, Einstufung und Registrierung.
Inhalte II
Vorfall · Lieferkette · BCM
Meldepflichten nach § 34 NISG 2026, Sicherheit der Lieferkette und Business Continuity Management nach ISO 22301.
Stand
Seminartag
Rechtsstand des NISG 2026 in der am Seminartag geltenden Fassung.
Über den Referenten
Achim Schulz
Geschäftsführer der S+P Unternehmerforum & der S+P Compliance · DORA, NIS-2 & IT-Compliance
Achim Schulz kennt IT-Audits aus dem täglichen Geschäft: Mit der S+P Compliance arbeitet er als Auslagerungsdienstleister für regulierte Unternehmen und setzt die Vorgaben aus DORA, NIS-2 und dem Cyber Resilience Act in der eigenen Praxis um. So verbindet er technische IT-Sicherheit mit den aufsichtsrechtlichen Pflichten und weiß, worauf Prüfer heute achten. Im Seminar übersetzt er komplexe Vorgaben in klare Prozesse und arbeitet mit Templates aus der eigenen Dienstleister-Praxis aus der S+P Tool Box.
Frage zu Termin, Rechnung oder Anmeldung für mehrere Personen?
Schreib uns – die Antwort kommt in der Regel am nächsten Werktag. Meldest du dich mit mindestens zwei Personen aus einem Unternehmen an, erhalten alle Teilnehmenden 10 % Nachlass; für eine ganze Geschäftsleitung oder ein Führungsteam ist eine Inhouse-Schulung meist wirtschaftlicher.
Hinweis zur Echtheit: Die Bewertungen werden von ProvenExpert und Trustpilot erhoben, geprüft und angezeigt. Wie die Portale sicherstellen, dass Bewertungen auf einer tatsächlichen Teilnahme beruhen, erläutern sie jeweils auf ihren Profilseiten.
Gut zu wissen
Häufig gefragt zu NIS-2 für Führungskräfte
Etwas offen geblieben? Schreib uns – Antwort in der Regel am nächsten Werktag.
Was ist der Schwerpunkt des Seminars?
Das Seminar NIS-2 für Führungskräfte zeigt dir an einem Tag, was das NISG 2026 von den Leitungsorganen verlangt und wie du diese Pflichten organisierst: Einstufung und Registrierung deiner Einrichtung, Umsetzung und Überwachung der Risikomanagementmaßnahmen nach § 32 NISG 2026, Meldepflichten bei erheblichen Cybersicherheitsvorfällen nach § 34 NISG 2026, Sicherheit der Lieferkette sowie Business Continuity Management nach ISO 22301. Du erarbeitest drei Werkzeuge: NIS-2 Risk Assessment, Melde- und Eskalationsplan und IT-Sicherheitsstrategie.
Welche Neuerungen werden eingeordnet?
Wir ordnen das NISG 2026 (BGBl I Nr 94/2025) ein, das am 23.12.2025 kundgemacht wurde und seit 01.10.2026 in Kraft ist: die Governance-Pflichten und die Schulungspflicht nach § 31 NISG 2026, die Maßnahmenbereiche nach § 32, die Selbstdeklaration nach § 33, das gestufte Meldeverfahren nach § 34, die Registrierungspflicht nach § 29 und die Strafrahmen nach § 45 NISG 2026. Dazu kommen die Meldepflichten für Hersteller nach Art 14 Cyber Resilience Act seit 11.09.2026 und das RKEG (BGBl I Nr 60/2025).
Für wen ist das Seminar geeignet?
Das Seminar NIS-2 für Führungskräfte richtet sich an Mitglieder von Geschäftsleitung und Vorstand, C-Level-Führungskräfte, Compliance Officer, Informationssicherheitsbeauftragte (CISO) und IT-Risikomanager:innen in wesentlichen und wichtigen Einrichtungen sowie in Unternehmen, die als Zulieferer oder Dienstleister Sicherheitsanforderungen ihrer Kunden erfüllen müssen. Für Finanzunternehmen im Anwendungsbereich von DORA ordnen wir den Vorrang der DORA-Bestimmungen nach § 24 Abs 7 NISG 2026 ein.
Erfüllt die Teilnahme die Schulungspflicht nach § 31 Abs 2 NISG 2026?
§ 31 Abs 2 NISG 2026 verlangt, dass Cybersicherheitsschulungen für die Leitungsorgane und für die Beschäftigten vorgesehen werden; wer das unterlässt, begeht eine Verwaltungsübertretung (§ 45 Abs 1 Z 1 und 2 NISG 2026). Nach Art 20 Abs 2 NIS-2-Richtlinie sollen solche Schulungen ausreichende Kenntnisse vermitteln, um Risiken zu erkennen und Risikomanagementpraktiken in ihren Auswirkungen auf die Dienste der Einrichtung zu bewerten. Das Seminar behandelt genau diese Kenntnisse; das S+P Teilnahmezertifikat dokumentiert Inhalte, Umfang und Stand, damit du die Teilnahme intern nachweisen kannst.
Wie läuft der Seminartag online ab?
Der Seminartag NIS-2 für Führungskräfte läuft von 09.15 bis 17.00 Uhr live online, mit 6,0 Zeitstunden Netto-Unterricht, zuzüglich Pausen. Block 01 behandelt Leitungspflichten und Risikomanagement, Block 02 Sicherheitsvorfälle und Lieferkette, Block 03 Resilienz, Business Continuity und Strategie. Nach jedem Block folgt eine Feedback-Runde. Für die Teilnahme genügen eine stabile Internetverbindung sowie ein Computer oder Tablet; alle Zugangsdaten erhältst du rechtzeitig vorher.
Was kostet das Seminar, und welche Leistungen sind enthalten?
Das Seminar NIS-2 für Führungskräfte kostet 930 € zzgl. gesetzlicher MwSt. Enthalten sind das S+P Teilnahmezertifikat mit dokumentierten Inhalten und das Digital Badge sowie die S+P Tool Box, die ohne Aufpreis im Seminarpreis enthalten ist. Dazu kommt S+P C.O.R.E. – bei jeder Buchung enthalten: unbefristet und kostenfrei, ein Update pro Quartal. Zu jedem Update-Event meldest du dich kurz an – so können wir das Update auf Teilnehmerzahl und Branchen abstimmen. Meldest du dich mit mindestens zwei Personen aus einem Unternehmen an, erhalten alle Teilnehmenden 10 % Nachlass.
Wie melde ich mich an?
Die Anmeldung erfolgt über die Terminauswahl auf dieser Seite: Termin wählen, Anmeldung ausfüllen – um die weitere Abwicklung kümmert sich unser Team. Die Terminauswahl findest du in der Buchungsbox oben und in der Terminliste.
Nächster Schritt
Kenne deine Pflichten. Überwache mit Plan.
Melde dich jetzt zu NIS-2 für Führungskräfte an und nimm NIS-2 Risk Assessment, Melde- und Eskalationsplan und IT-Sicherheitsstrategie direkt in deinen Arbeitsalltag mit.
1 Seminartag live online, 09.15 bis 17.00 Uhr
6,0 Zeitstunden mit S+P Teilnahmezertifikat
Digital Badge für Profil und Lebenslauf
Tool Box und unbefristet kostenfreies C.O.R.E. Update
Wir verwenden Cookies und ähnliche Technologien, um Ihre Erfahrung auf unserer Website zu verbessern.
Weitere Informationen in unserer Datenschutzerklärung.